
Gli agenti AI come OpenClaw potrebbero svuotare i wallet crypto tramite "abilità dannose": CertiK

La diffusa integrazione degli assistenti AI come OpenClaw comporta rischi critici per la sicurezza, esponendo gli utenti ad azioni non autorizzate, perdita di dati, compromissione dei sistemi e svuotamento dei wallet crypto, secondo la società di cybersicurezza CertiK.
OpenClaw è un agente AI self-hosted che si integra con piattaforme di messaggistica come WhatsApp, Slack e Telegram, e può agire autonomamente sui computer degli utenti, gestendo ad esempio email, calendari e file.
Si stima che ci siano circa 2 milioni di utenti attivi mensili sulla piattaforma, su Openclaw.vps. Un’indagine McKinsey di novembre ha rilevato che il 62% degli intervistati afferma che le proprie organizzazioni stanno già sperimentando agenti AI.
Tuttavia, CertiK avverte che è diventato un “principale vettore di attacco alla supply chain su larga scala”.
OpenClaw è cresciuto da progetto secondario avviato nel novembre 2025 fino a raggiungere oltre 300.000 stelle su GitHub, la funzione di bookmark o "mi piace" sulla piattaforma degli sviluppatori, segnalando un’impennata di popolarità ma accumulando un serio “debito di sicurezza”, ha sottolineato CertiK.
Tuttavia, nelle settimane successive al lancio, Bitsight ha identificato 30.000 istanze di OpenClaw esposte su internet, e i ricercatori di SecurityScorecard ne hanno trovate 135.000 in 82 paesi, con 15.200 particolarmente vulnerabili all’esecuzione remota di codice.
OpenClaw è diventato anche la piattaforma di agenti AI “più scrutata in modo aggressivo dal punto di vista della sicurezza”, accumulando oltre 280 GitHub Security Advisories, 100 Common Vulnerabilities and Exposures (CVEs), e una “serie di attacchi a livello di ecosistema” dal lancio di novembre, hanno scritto i ricercatori CertiK in un report condiviso con Cointelegraph.
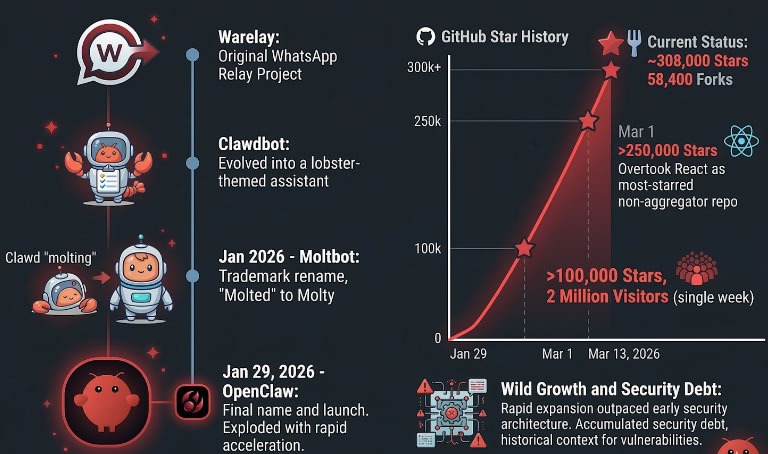 Crescita rapida dell’ecosistema OpenClaw. Fonte: CertiK
Credenziali di wallet crypto a rischio
Poiché OpenClaw agisce come ponte tra input esterni ed esecuzione locale sul sistema, “introduce vettori di attacco classici”, dicono i ricercatori.
Questi includono il dirottamento del gateway locale, in cui siti web o payload malevoli possono sfruttare la presenza dell’agente sul computer locale per estrarre dati sensibili dell’utente o eseguire comandi non autorizzati.
CertiK ha avvertito dei pericoli dei plugin, che potrebbero aggiungere canali, tool, percorsi HTTP, servizi e provider, mentre skill malevoli potrebbero essere installate da fonti locali o marketplace.
A differenza dei malware tradizionali, “skill malevoli” possono manipolare il comportamento tramite linguaggio naturale, resistendo alle scansioni convenzionali.
“Una volta lanciate, il malware può esfiltrare informazioni sensibili come password e credenziali dei wallet di criptovalute.”
Backdoor malevoli possono anche essere nascoste all’interno di codebase funzionali legittime, “dove recuperano URL apparentemente innocui che alla fine consegnano comandi shell o payload di malware”, hanno aggiunto.
I ricercatori CertiK hanno riferito a Cointelegraph che gli attaccanti hanno distribuito strategicamente skill malevoli in diverse categorie di alto valore, “incluso utilities per Phantom, tracker di wallet, insider-wallet finder, tool Polymarket e integrazioni Google Workspace.”
“Hanno lanciato una rete straordinariamente ampia nell’ecosistema crypto, con il payload principale progettato per colpire contemporaneamente un gran numero di wallet per estensioni browser come MetaMask, Phantom, Trust Wallet, Coinbase Wallet, OKX Wallet e molti altri,” hanno affermato.
I ricercatori hanno aggiunto che c’è una “chiara sovrapposizione nelle tecniche con il più ampio ecosistema di furto cripto, come social engineering, falsi utility, furto di credenziali e phishing focalizzato sui wallet.”
“Queste sono tutte tattiche ben note del manuale del crypto drainer, e le abbiamo viste impiegate anche qui.”
Il fondatore di OpenClaw, Peter Steinberg, recentemente entrato a far parte di OpenAI, ha affermato che stanno lavorando per migliorare la security di OpenClaw.
"Qualcosa su cui abbiamo lavorato negli ultimi due mesi è la sicurezza. Quindi ora le cose sono molto meglio su quel fronte," ha dichiarato Steinberg all’evento "ClawCon" di lunedì a Tokyo.
Non installare OpenClaw a meno che tu non sia un geek
All’inizio del mese, la società di cybersicurezza OX Security ha riportato una campagna di phishing che ha utilizzato falsi post su GitHub e un falso token “CLAW” per attirare gli sviluppatori OpenClaw a collegare i wallet crypto.
CertiK consiglia agli utenti comuni “che non sono professionisti della security, sviluppatori o geek esperti,” di non installare e utilizzare OpenClaw da zero ma di attendere “versioni più mature, sicure e gestibili.”
L’azienda di cybersicurezza SlowMist ha introdotto a marzo un framework di sicurezza per gli agenti AI, presentandolo come una “fortezza digitale” per difendersi dai rischi associati ai sistemi autonomi che gestiscono azioni onchain e asset digitali.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
La tendenza dell'AI sta rimodellando il panorama della produzione di wafer! UBS: l'esplosione della domanda accelera l'espansione dei processi avanzati, mentre i processi maturi entrano in un ciclo ascendente
Secondo un recente rapporto pubblicato da UBS, nel mercato della produzione di chip, la dimensione del mercato servibile (TAM) del nodo N2 (2 nanometri) supera di gran lunga le aspettative, la produzione di massa del nodo A14 (1,4 nanometri) sta accelerando e il ciclo di crescita delle tecnologie mature è già iniziato.
L’iPhone pieghevole da 1999 dollari è pronto al lancio, ma Apple (AAPL.US) è stata condannata a pagare oltre 5,7 miliardi di dollari per violazione di brevetto.
In un momento in cui Apple sta intensificando gli investimenti nei settori degli schermi pieghevoli e dell'intelligenza artificiale, l'azienda si trova ad affrontare una sentenza di risarcimento superiore a 5,7 miliardi di dollari relativa ai brevetti sulla tecnologia aptica. Il 25 settembre, una giuria federale della California ha stabilito che il Taptic Engine, utilizzato in alcuni iPhone e Apple Watch, viola due brevetti di Taction Technology.
Le prospettive di apertura dello Stretto di Hormuz rimangono incerte, pressione sui bond asiatici: il rendimento dei JGB a 2 anni si avvicina al 2%, il rendimento dei bond sudcoreani a 3 anni sale ai massimi dal 2022
I prezzi del petrolio sono elevati, mentre i rendimenti delle obbligazioni a breve termine in Corea e Giappone stanno aumentando.
Il peso del 5% dei Treasury USA grava sugli asset globali, ma i titoli di Stato australiani offrono una finestra di opportunità? Il gigante del reddito fisso Pimco afferma che le aspettative di rialzo dei tassi sono troppo aggressive.
Pacific Investment Management Company (Pimco) ha un atteggiamento costruttivo nei confronti delle obbligazioni australiane, ritenendo che il mercato abbia sovrastimato le aspettative di aumento dei tassi d'interesse. Pimco afferma che il ciclo di rialzo dei tassi in Australia è già "pienamente prezzato" e che iniziano a emergere crepe nell'economia, rendendo le obbligazioni australiane particolarmente attraenti, soprattutto nella parte della curva dei rendimenti tra 5 e 10 anni.
Prezzi delle criptovalute
Altro


