
Il CTO di Ledger lancia l’allarme su un attacco alla supply chain di NPM che prende di mira gli utenti crypto

Un grave attacco alla supply chain ha scosso l’ecosistema crypto, minacciando utenti a livello globale. Il CTO di Ledger, Charles Guillemet, lancia l’allarme, esortando alla cautela e all’utilizzo di hardware wallet.
- Il CTO di Ledger, Charles Guillemet, avverte gli utenti di un diffuso attacco alla supply chain JavaScript che sostituisce silenziosamente gli indirizzi dei wallet crypto.
- 18 popolari pacchetti NPM sono stati compromessi. Librerie come chalk e debug sono state infettate da malware dopo che l’account di uno sviluppatore è stato violato.
- Sono stati rubati solo 497 dollari finora, ma oltre 2 miliardi di download significano che molte dApp e wallet sono potenzialmente esposti.
- Protocolli come Uniswap, Jupiter e fornitori di wallet come MetaMask hanno assicurato agli utenti che i loro fondi sono al sicuro.
L’attacco, iniziato con la compromissione di un account Node Package Manager (NPM), ha già colpito miliardi di download e messo a rischio la sicurezza di milioni di dApp e transazioni crypto.
“L’account NPM di uno sviluppatore affidabile è stato compromesso. I pacchetti interessati sono già stati scaricati oltre 1 miliardo di volte,” ha avvertito Guillemet.
Ha inoltre spiegato che il malware agisce come un crypto clipper, intercettando furtivamente gli indirizzi dei wallet durante le transazioni per reindirizzare i fondi ai wallet dell’attaccante. Guillemet ha esortato gli utenti a prestare particolare attenzione, soprattutto coloro che non utilizzano hardware wallet.
“Se usi un hardware wallet, presta attenzione a ogni transazione prima di firmare e sei al sicuro. Se non lo fai, astieniti dal fare qualsiasi transazione on-chain per ora,” ha consigliato.
NPM hack: Come è avvenuta la violazione
Secondo i report, 18 popolari pacchetti NPM sono stati trovati compromessi, inclusi pacchetti di alto profilo come ‘chalk’, ‘debug’ e ‘strip-ansi’. L’attacco, avvenuto l’8 settembre, è tra i più grandi nella storia recente, colpendo librerie con un totale di oltre 2 miliardi di download settimanali.
L’attacco sarebbe iniziato con una email di phishing che si spacciava per il supporto ufficiale NPM. L’obiettivo era Qix-, uno sviluppatore rispettato il cui account NPM è stato violato, consentendo agli attaccanti di iniettare aggiornamenti malevoli nelle popolari librerie JavaScript.
Una volta installato, il payload malevolo sostituisce silenziosamente gli indirizzi crypto copiati con altri simili controllati dall’hacker. Questa tecnica, basata sulla logica della distanza di Levenshtein, inganna gli utenti ignari inducendoli a inviare fondi agli indirizzi sbagliati.
Un indirizzo wallet principale collegato all’attacco è stato evidenziato dai ricercatori, anche se sono stati segnalati ulteriori wallet ritenuti collegati.
Sebbene Charles abbia dichiarato che non è chiaro se l’attaccante stia anche rubando direttamente i seed dei software wallet a questo punto, recenti report hanno fatto luce sui danni. Il ricercatore Rani Haddad ha categorizzato i wallet dell’attaccante su Arkham come un’entità chiamata NPM attack. I dati indicano che l’attaccante è riuscito a rubare 497,96 dollari al momento della pubblicazione.
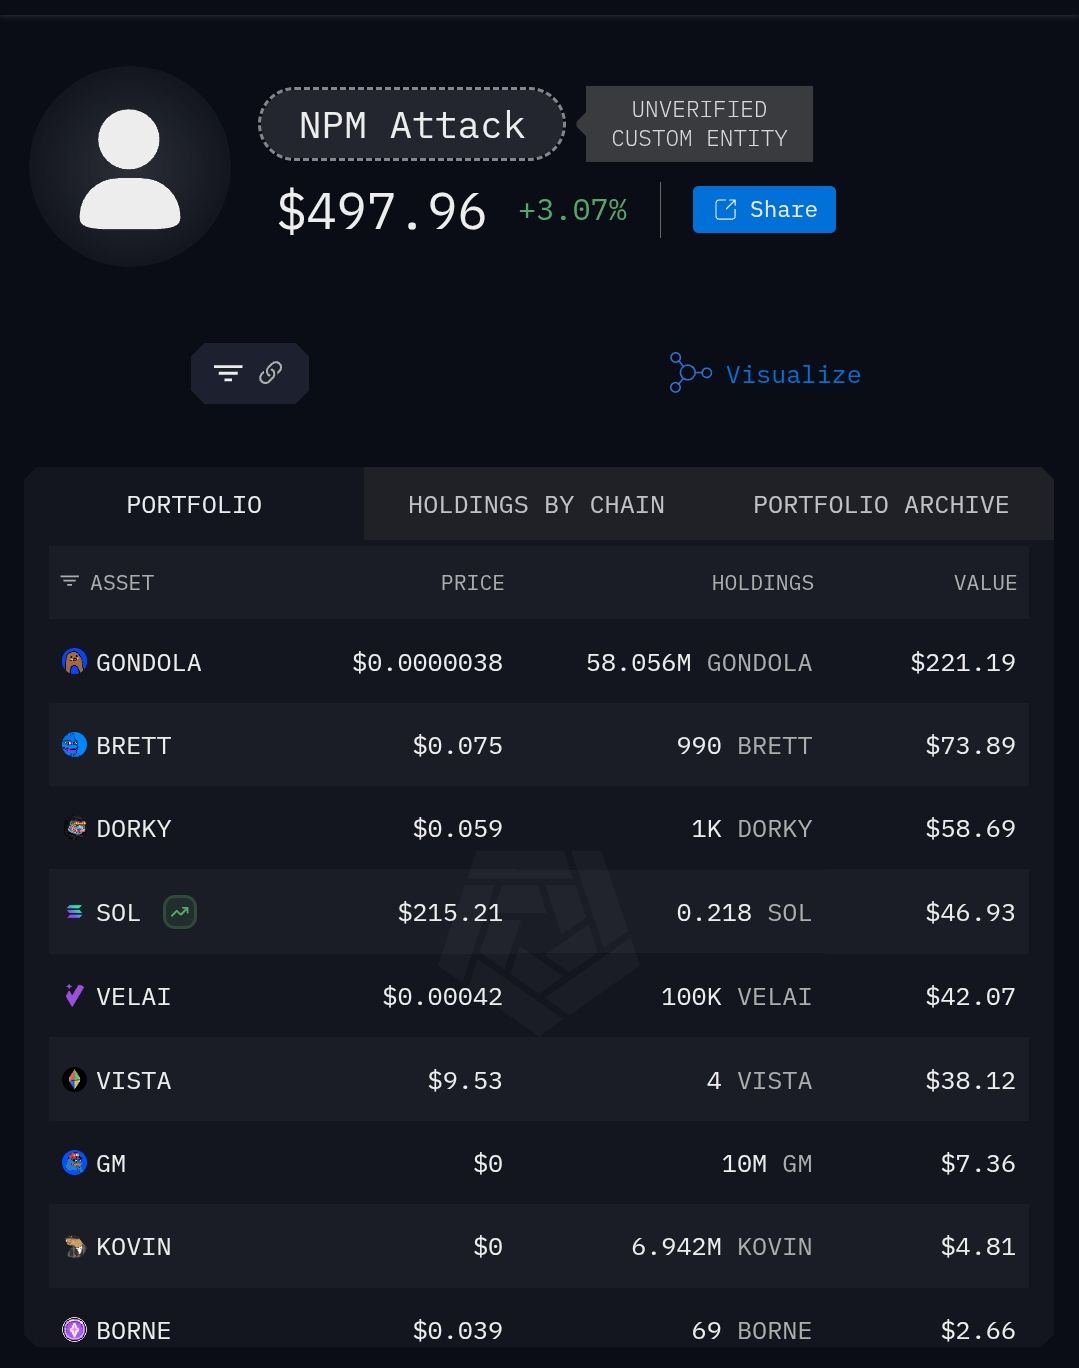 The wallets of the attacker | Source: Arkham
Sebbene l’effetto finanziario diretto non sia così significativo, la possibile portata è immensa considerando la popolarità dei pacchetti coinvolti.
Risposta della community e prevenzione
Diversi progetti e protocolli, come Uniswap, SUI e Jupiter, hanno affermato di non essere stati colpiti ma hanno comunque consigliato cautela. Wallet di criptovalute come Ledger e MetaMask hanno assicurato agli utenti misure di sicurezza multilivello.
Nel frattempo, l’hack alla supply chain NPM non è stato l’unico grande evento di sicurezza dell’8 settembre. La piattaforma svizzera di crypto wealth SwissBorg ha segnalato un exploit da 41 milioni di dollari tramite una partner API, che ha colpito l’1% degli utenti. Inoltre, il progetto Ethereum L2 Kinto ha annunciato la sua chiusura dopo che un exploit a luglio ha prosciugato 577 ETH, lasciando il team impossibilitato a ottenere finanziamenti.
Questa ondata di attacchi è un indicatore della crescente complessità delle minacce crypto. In futuro, utenti, sviluppatori e piattaforme dovranno adottare pratiche più sicure e audit più rigorosi dei pacchetti.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Le apparecchiature per semiconduttori affrontano una “zona di rallentamento della valutazione”? Morgan Stanley aumenta le previsioni di utili per Applied Materials (AMAT.US) ma riduce il target price
Morgan Stanley ha abbassato il target price per Applied Materials, uno dei maggiori produttori mondiali di apparecchiature per semiconduttori, da 642 dollari a 563 dollari.
La FAA sospende la certificazione del Boeing 737 MAX 10, il prezzo delle azioni cala di quasi il 7%
La FAA ha annunciato la sospensione della certificazione del modello Boeing 737 MAX 10 a causa di un nuovo difetto nel software fornito da GE Aerospace, che potrebbe influire sulle funzioni di guida automatica in scenari di riattivazione del volo e aumentare il carico di lavoro dei piloti. Gli ordini per il MAX 10 superano le 1500 unità e la certificazione è cruciale per Boeing sia per migliorare il flusso di cassa sia per competere con Airbus. Il completamento della certificazione, previsto originariamente per ottobre, subirà ulteriori ritardi. Lunedì il titolo Boeing è sceso del 6,9%.
Negoziati indiretti tra Stati Uniti e Iran? Concessioni da parte dell'Iran? Persistono grandi divergenze? L'Arabia Saudita riprende le esportazioni? Il prezzo del petrolio ha oscillato al ribasso durante la notte tra voci contrastanti di rialzisti e ribassisti.
Lunedì il WTI ha raggiunto un massimo di 96,54 dollari e il Brent è balzato a 108,83 dollari, per poi entrambi perdere oltre 5 dollari nell’arco di poche ore. La riapertura dell’oleodotto est-ovest in Arabia Saudita ha rappresentato il primo vero fattore negativo; nel frattempo, le notizie diplomatiche tra Stati Uniti e Iran si sono susseguite: è stato riferito che Trump sarebbe disposto a scambiare le sanzioni per concessioni sul nucleare, ma lui stesso ha subito smentito; secondo alcune fonti l’Iran avrebbe accettato di sospendere l’arricchimento dell’uranio, ma la parte statunitense sostiene che “le divergenze sono enormi”. Inoltre, a livello privato, l’Iran ritiene che ci siano poche speranze di raggiungere un accordo prima delle elezioni. Si prevede che lo scontro possa intensificarsi dopo il voto e il premio per il rischio di mercato sarà difficile da eliminare.
Il prezzo del petrolio a cento dollari stimola la logica della “ri-valutazione del flusso di cassa”! BP (BP.US) intende vendere la sua attività di biocarburanti in Brasile, accelerando il focus sugli asset di petrolio e gas
La BP Plc sta valutando varie opzioni per la sua attività di biocarburanti in Brasile, inclusa la vendita, mentre l’amministratore delegato Meg O’Neill sta accelerando il processo di trasformazione del portafoglio aziendale di questo gigante dell’energia.
Prezzi delle criptovalute
Altro


