
KI-Agenten wie OpenClaw könnten Krypto-Wallets durch „bösartige Fähigkeiten“ leeren: CertiK

Die weitverbreitete Integration von KI-Assistenten wie OpenClaw führt laut dem Cybersicherheitsunternehmen CertiK zu kritischen Sicherheitsrisiken, die Nutzer unbefugten Aktionen, Datenlecks, Systemkompromittierungen und geleerten Krypto-Wallets aussetzen.
OpenClaw ist ein selbstgehosteter KI-Agent, der sich in Messaging-Plattformen wie WhatsApp, Slack und Telegram integrieren lässt und eigenständig Aktionen auf den Computern der Nutzer durchführen kann, wie z. B. das Verwalten von E-Mails, Kalendern und Dateien.
Es wird geschätzt, dass es etwa 2 Millionen aktive monatliche Nutzer der Plattform gibt, laut Openclaw.vps. Einer McKinsey-Studie zufolge gaben im November 62 % der befragten Unternehmen an, bereits mit KI-Agenten zu experimentieren.
CertiK warnt jedoch, dass es zu einem „primären Angriffsvektor in der Lieferkette im großen Maßstab“ geworden ist.
OpenClaw entwickelte sich von einem Nebenprojekt, das im November 2025 gestartet wurde, zu über 300.000 GitHub-Sternen – ein Bookmarking- bzw. „Gefällt mir“-Feature auf der Entwicklerplattform –, was einen Popularitätsschub signalisiert, aber laut CertiK gleichzeitig eine ernsthafte „Sicherheitsverschuldung“ akkumuliert hat.
Doch bereits wenige Wochen nach dem Start identifizierte Bitsight 30.000 im Internet exponierte OpenClaw-Instanzen, während Forscher von SecurityScorecard 135.000 Instanzen in 82 Ländern fanden, davon 15.200 mit spezieller Anfälligkeit für Remote-Code-Ausführung.
OpenClaw ist zudem laut CertiK zur „aggressivsten sicherheitsüberprüften KI-Agenten-Plattform“ geworden und verzeichnet seit dem Start im November mehr als 280 GitHub Security Advisories, 100 Common Vulnerabilities and Exposures (CVEs) und eine „Reihe von Ökosystem-Angriffen“, wie Forscher in einem Bericht für Cointelegraph schrieben.
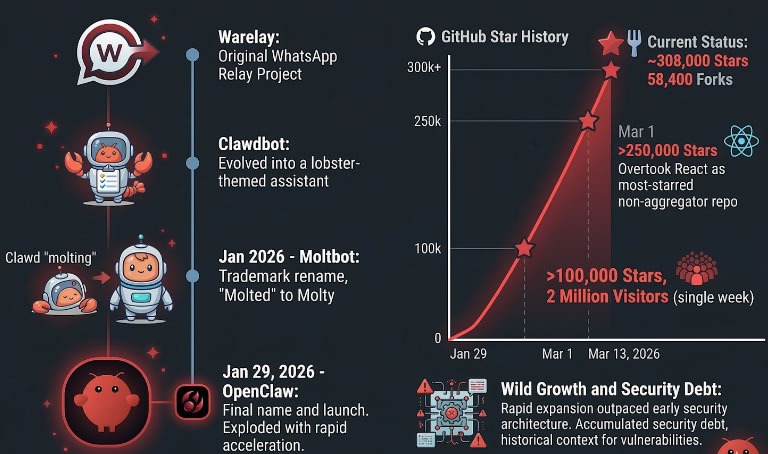 Rasantes Wachstum des OpenClaw-Ökosystems. Quelle: CertiK
Gefährdung von Krypto-Wallet-Zugangsdaten
Da OpenClaw als Brücke zwischen externen Eingaben und lokaler Systemausführung agiert, „eröffnet es klassische Angriffsvektoren“, erklären die Forscher.
Dazu gehört etwa das Hijacking des lokalen Gateways, bei dem bösartige Webseiten oder Schadprogramme die lokale Präsenz des Agents ausnutzen, um sensible Nutzerdaten zu extrahieren oder unbefugte Befehle auszuführen.
CertiK warnte vor den Gefahren von Plugins, die Kanäle, Tools, HTTP-Routen, Dienste und Anbieter hinzufügen können, während bösartige „Skills“ lokal oder aus Marketplaces installiert werden könnten.
Im Gegensatz zu traditioneller Schadsoftware können „bösartige Skills“ das Verhalten durch natürliche Sprache manipulieren und konventionellen Scans widerstehen.
„Sobald gestartet, kann die Schadsoftware sensible Informationen wie Passwörter und Zugangsdaten zu Krypto-Wallets abgreifen.“
Bösartige Backdoors können sich außerdem in legitimen Funktions-Codebasen verbergen, „wo sie scheinbar harmlose URLs abrufen, die letztlich Shell-Befehle oder Schadsoftware nachladen“, ergänzen sie.
CertiK-Forscher erklärten gegenüber Cointelegraph, dass Angreifer gezielt bösartige Skills in verschiedenen wertvollen Kategorien platziert haben, „darunter Utilities für Phantom, Wallet-Tracker, Insider-Wallet-Finder, Polymarket-Tools und Google Workspace-Integrationen.“
„Sie haben ein bemerkenswert weites Netz über das gesamte Krypto-Ökosystem ausgeworfen, wobei der Haupt-Schadcode darauf ausgelegt war, eine große Zahl von Browser-Extension-Wallets gleichzeitig anzugreifen, darunter MetaMask, Phantom, Trust Wallet, Coinbase Wallet, OKX Wallet und viele andere“, so die Forscher.
Die Forscher ergänzen, dass es eine „klare Überschneidung der Methoden“ mit dem breiteren Krypto-Diebstahl-Ökosystem gibt, etwa Social Engineering, angebliche Utility-Angebote, Credential-Diebstahl und Wallet-zentriertes Phishing.
„Dies sind alles bekannte Vorgehensweisen aus dem Playbook der sogenannten Krypto-Drainer, und wir haben beobachtet, dass sie hier eingesetzt wurden.
OpenClaw-Gründer Peter Steinberg, der kürzlich zu OpenAI gewechselt ist, sagte, sie arbeiten daran, die Sicherheit von OpenClaw zu verbessern.
"Ein Thema, an dem wir die letzten zwei Monate gearbeitet haben, ist Sicherheit. In dieser Hinsicht ist jetzt vieles besser", sagte Steinberg am Montag auf dem „ClawCon“-Event in Tokio.
OpenClaw lieber nicht installieren, es sei denn, Sie sind ein Geek
Anfang des Monats berichtete das Cybersicherheitsunternehmen OX Security über eine Phishing-Kampagne, bei der gefälschte GitHub-Posts und ein betrügerischer „CLAW“-Token genutzt wurden, um OpenClaw-Entwickler dazu zu verleiten, Krypto-Wallets zu verbinden.
CertiK riet normalen Anwendern, „die keine Security-Profis, Entwickler oder erfahrene Geeks sind“, davon ab, OpenClaw eigenständig zu installieren und zu nutzen, sondern auf „ausgereiftere, gehärtete und besser verwaltbare Versionen“ zu warten.
Das Cybersicherheitsunternehmen SlowMist stellte bereits im März einen Sicherheitsrahmen für KI-Agenten vor und bezeichnete ihn als „digitale Festung“ zum Schutz vor Risiken, die mit autonomen Systemen beim Umgang mit On-Chain-Aktionen und digitalen Assets einhergehen.
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
SpaceX (SPCX.US) Starship erreicht erstmals erfolgreich den Orbit! Trägt 26 V3 Starlink-Satelliten für eine „Geldverdien“-Mission
Die neue Generation der Schwerlastrakete „Starship“ von SpaceX hat am Montagmorgen erstmals erfolgreich die Erdumlaufbahn erreicht und damit einen wichtigen Meilenstein für dieses kostspielige Raketenprojekt erzielt.
Ellison fügt 67 Millionen Oracle (ORCL.US)-Aktien als Kreditbesicherung hinzu und unterstützt Paramount Sky Dance (PSKY.US) bei der hundert Milliarden schweren Warner-Übernahme.
Als einer der Schlüsselpersonen, die den Kauf von Warner Bros. Discovery durch Paramount vorantreiben, hat Lawrence Ellison, Executive Chairman und Chief Technology Officer von Oracle, derzeit 67 Millionen mehr Oracle-Aktien als vor einem Jahr als Sicherheit für persönliche Kredite verwendet.
Welches Signal? Das Unternehmen des Sohnes von Trump investiert 10 Millionen US-Dollar in den Drohnen-Verteidigungsdienstleister Draganfly (DPRO.US)
Unusual Machines, unterstützt von Donald Trump Jr., und eine US-Vermögensverwaltungsgesellschaft investieren 10 Millionen US-Dollar in das kanadische Unternehmen Draganfly.
Krypto-Preise
Mehr


