
CTO Ledger ostrzega przed atakiem na łańcuch dostaw NPM wymierzonym w użytkowników kryptowalut

Poważny atak na łańcuch dostaw wstrząsnął ekosystemem kryptowalut, zagrażając użytkownikom na całym świecie. CTO Ledger, Charles Guillemet, bije na alarm, nawołując do ostrożności i korzystania z portfeli sprzętowych.
- CTO Ledger, Charles Guillemet, ostrzega użytkowników przed szeroko zakrojonym atakiem na łańcuch dostaw JavaScript, który po cichu podmienia adresy portfeli kryptowalutowych.
- 18 popularnych paczek NPM zostało naruszonych. Biblioteki takie jak chalk i debug zostały zainfekowane złośliwym oprogramowaniem po przejęciu konta dewelopera.
- Dotychczas skradziono jedynie 497 dolarów, ale ponad 2 miliardy pobrań oznacza, że wiele dApps i portfeli może być potencjalnie narażonych.
- Protokoły takie jak Uniswap, Jupiter oraz dostawcy portfeli jak MetaMask zapewnili użytkowników, że ich środki są bezpieczne.
Atak, który rozpoczął się od przejęcia konta Node Package Manager (NPM), już wpłynął na miliardy pobrań i zagroził bezpieczeństwu milionów dApps oraz transakcji kryptowalutowych.
„Konto NPM renomowanego dewelopera zostało przejęte. Zainfekowane paczki zostały już pobrane ponad 1 miliard razy,” ostrzega Guillemet.
Wyjaśnił dalej, że złośliwe oprogramowanie działa jako tzw. crypto clipper, potajemnie przechwytując adresy portfeli podczas transakcji i przekierowując środki do portfeli atakującego. Guillemet zaapelował do użytkowników o szczególną ostrożność, zwłaszcza tych, którzy nie korzystają z portfeli sprzętowych.
„Jeśli używasz portfela sprzętowego, zwracaj uwagę na każdą transakcję przed podpisaniem i jesteś bezpieczny. Jeśli nie, powstrzymaj się na razie od dokonywania jakichkolwiek transakcji on-chain,” doradził.
Atak na NPM: Jak doszło do naruszenia
Raporty ujawniły, że 18 popularnych paczek NPM zostało naruszonych, w tym znane paczki takie jak ‘chalk’, ‘debug’ i ‘strip-ansi’. Atak, który miał miejsce 8 września, jest jednym z największych w ostatniej historii, wpływając na biblioteki o łącznej liczbie ponad 2 miliardów tygodniowych pobrań.
Atak rzekomo rozpoczął się od e-maila phishingowego podszywającego się pod oficjalne wsparcie NPM. Celem był Qix-, szanowany deweloper, którego konto NPM zostało przejęte, co umożliwiło atakującym wstrzyknięcie złośliwych aktualizacji do popularnych bibliotek JavaScript.
Po zainstalowaniu złośliwy ładunek po cichu zamienia kopiowane adresy kryptowalut na podobnie wyglądające, kontrolowane przez hakera. Ta technika, oparta na logice odległości Levenshteina, oszukuje nieświadomych użytkowników, by wysyłali środki na niewłaściwe adresy.
Jedno główne adres portfela powiązane z atakiem zostało wyróżnione przez badaczy, choć wskazali oni na dodatkowe portfele, które mogą być powiązane.
Chociaż Charles powiedział, że nie jest jasne, czy atakujący kradnie również frazy seed portfeli programowych bezpośrednio, ostatnie raporty rzuciły światło na szkody. Badacz Rani Haddad sklasyfikował portfele atakującego na Arkham jako podmiot o nazwie NPM attack. Dane wskazują, że atakujący był w stanie ukraść 497,96 dolarów na moment publikacji.
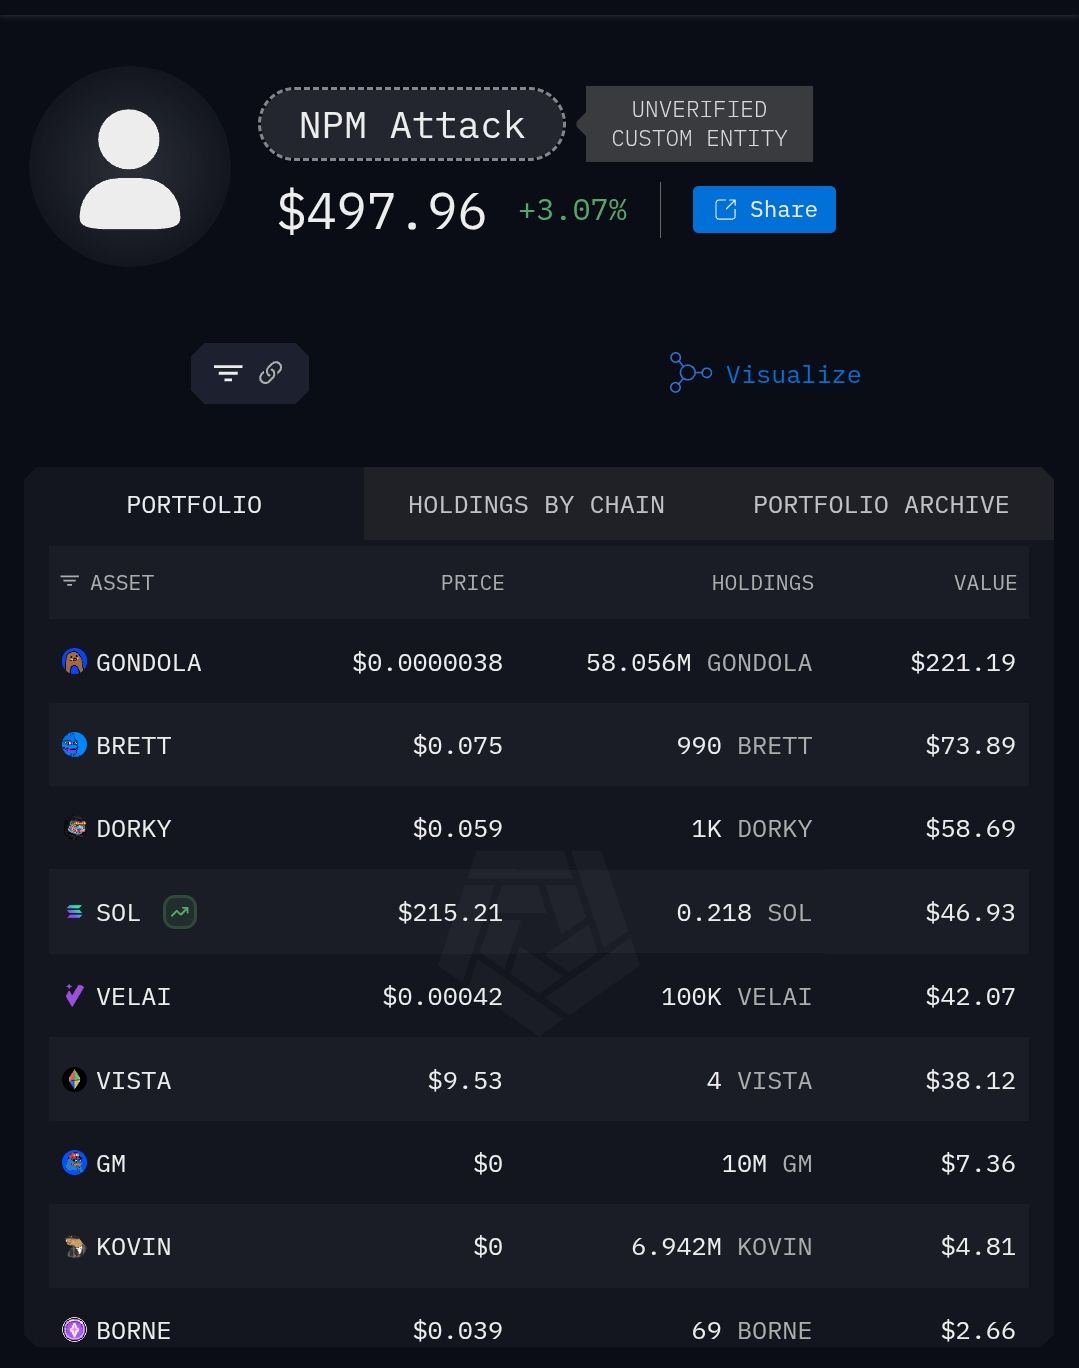 The wallets of the attacker | Source: Arkham
Chociaż bezpośredni efekt finansowy nie jest znaczący, potencjalna skala jest ogromna, biorąc pod uwagę popularność zainfekowanych paczek.
Reakcja społeczności i zapobieganie
Wiele projektów i protokołów, takich jak Uniswap, SUI i Jupiter, potwierdziło, że nie zostały dotknięte, ale zaleciły ostrożność. Portfele kryptowalutowe takie jak Ledger i MetaMask zapewniły użytkowników o wielowarstwowych środkach bezpieczeństwa.
Tymczasem atak na łańcuch dostaw NPM nie był jedynym poważnym incydentem bezpieczeństwa 8 września. Szwajcarska platforma SwissBorg zgłosiła exploit na 41 milionów dolarów poprzez API partnera, dotykający 1% użytkowników. Dodatkowo, projekt Ethereum L2 Kinto ogłosił zamknięcie po exploicie w lipcu, który wyczerpał 577 ETH, pozostawiając zespół bez możliwości pozyskania finansowania.
Ta fala ataków jest wskaźnikiem rosnącej złożoności zagrożeń w świecie kryptowalut. W przyszłości użytkownicy, deweloperzy i platformy muszą wdrożyć bardziej bezpieczne praktyki oraz rygorystyczne audyty paczek.
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
Różnice w wycenie AI się pogłębiają! IPO Anthropic: rozgrzana Dolina Krzemowa wycenia na 2 biliony dolarów, podczas gdy spokojna Wall Street uznaje tylko 1,5 biliona
Dyskusja na temat wyceny IPO Anthropic rozrywa przepaść cenową między Doliną Krzemową a Wall Street. Inwestorzy venture capital z Doliny Krzemowej nadal stawiają wysoko na wzrost AI, część banków inwestycyjnych we wczesnych rozmowach szacuje wycenę na około 2 biliony dolarów. Instytucje rynku publicznego na Wall Street skupiają się natomiast na wysokich stopach procentowych, nakładach kapitałowych na moc obliczeniową oraz presji na ciągłe finansowanie, skłaniając się ku wycenie na poziomie 1,5 biliona dolarów.
Micron (MU.US) rozmowa kwartalna Q4: Zarząd podkreśla, że "nie widzimy momentu równowagi podaży i popytu", 75% dostaw na przyszły rok już zabezpieczone, rok 2028 będzie bardziej napięty niż 2027.
Zarząd Micron Technology (MU.US) podczas konferencji telefonicznej za czwarty kwartał wyraził optymizm, stwierdzając, że popyt na pamięci napędzany przez AI pozostaje silny, a relacja podaży do popytu będzie napięta w 2027 i 2028 roku.
Po doświadczeniu Muse, całkowicie sprzedałem Airbnb
Doświadczony analityk, który miał duże udziały w Airbnb, zdecydował się całkowicie sprzedać swoje akcje po zaledwie 10 dniach korzystania z aplikacji Meta AI Muse. Uważa, że Muse nie tylko rozumie jego preferencje, ale także pomaga mu ominąć Airbnb i rezerwować noclegi bezpośrednio, przy czym cena jest nawet o 60% niższa. Gdy agenci AI zaczynają porównywać ceny, anulować i ponownie rezerwować w naszym imieniu, „mur ochronny ruchu” na którym opierają się platformy internetowe, może być zagrożony – nadchodzi era „proaktywnego handlu elektronicznego”.
Goldman Sachs: AI musi najpierw przejść przez trudności, aby potem przynieść korzyści
Ceny krypto
Więcej


