

- Ninakaw ng mga hacker ang mahigit $5.5M mula sa Garden Finance sa iba't ibang chain.
- Bumagsak ng 64% ang SEED token matapos ang exploit na nagdulot ng malawakang pagbebenta.
- Pinaghihinalaang ang grupong “Dangerous Password” na konektado sa DPRK ang nasa likod ng pag-atake.
Naging pinakabagong target ng malaking crypto heist ang Garden Finance, kung saan nanakaw ng mga hacker ang hindi bababa sa $5.5 milyon sa iba't ibang blockchain.
Ang exploit sa cross-chain bridge ay hindi lamang nagdulot ng pangamba sa mga mamumuhunan kundi muling nagpasiklab ng mga alalahanin hinggil sa seguridad ng decentralised finance (DeFi) infrastructure.
Kumalat ang breach ng bridge sa maraming chain
Mabilis na naganap ang pag-atake sa Garden Finance, na nagresulta sa pagkawala ng milyon-milyong halaga ng asset mula sa iba't ibang blockchain, kabilang ang Arbitrum at Solana.
Ang on-chain researcher na si ZachXBT ang unang nakatuklas ng mga hindi awtorisadong withdrawal, at binanggit na maaaring lumampas pa sa $10 milyon ang kabuuang pagkawala kapag naisama na ang lahat ng apektadong chain.
Ayon sa mga paunang ulat, ginamit ng attacker ang MetaMask router, isang mabilis ngunit magastos na swap tool, upang agad na ma-convert ang mga ninakaw na token—kabilang ang wrapped ETH (wETH), wrapped Bitcoin (WBTC), Lombard-locked BTC, cbBTC, at SEED, ang native token ng Garden—patungong Ethereum (ETH).
🚨ALERT🚨Natukoy ng aming sistema na na-hack ang @gardenfi ng humigit-kumulang $6M sa iba't ibang chain.
Karamihan ng mga ninakaw na pondo ay nasa $WBTC, $USDC, $USDT at iba pang digital assets.
Gayunpaman, karamihan ng mga asset na maaaring i-freeze ay na-swap na sa $ETH.
Nagpadala ang team ng on-chain message sa hacker na nag-aalok ng 10%… pic.twitter.com/76YbG6aPK7— 🚨 Cyvers Alerts 🚨 (@CyversAlerts) October 30, 2025
Pinigilan ng hakbang na ito ang anumang pagsubok na i-freeze o bawiin ang mga asset, dahil agad itong naikalat sa pamamagitan ng mga decentralised exchange.
Kalaunan ay kinumpirma ng Garden Finance ang breach sa isang on-chain message, na nagsasabing na-kompromiso ang kanilang mga sistema sa maraming network.
Nag-alok ang team ng 10% white hat bounty sa hacker kapalit ng pagbabalik ng mga pondo at pagbubunyag ng kahinaan.
Ngunit sa kabila ng alok, hindi pa rin tumutugon ang attacker.
Ikinonekta ni ZachXBT ang hack sa grupong suportado ng DPRK
Ang mga imbestigasyon na pinangunahan ni ZachXBT at iba pang blockchain analyst ay nagpapahiwatig na ang kolektibong hacker na “Dangerous Password” na konektado sa DPRK ang posibleng nasa likod ng exploit.
Ang grupong ito ay naiuugnay sa ilang mga kamakailang insidente ng cross-chain na tumarget sa mas maliliit na protocol na may liquid at mabilis i-swap na asset.
Ilang araw bago ang breach sa Garden, inakusahan ni ZachXBT ang protocol na nagpapadali ng money laundering, na sinasabing hanggang 25% ng kabuuang fund transfers nito ay konektado sa mga naunang ninakaw na asset mula sa Bybit at Swissborg hacks.
Isa pang security researcher, si Tayvano, ang nagsabing malawakan umanong ginagamit ng mga North Korean hacker ang bridge ng Garden upang ilipat ang mga iligal na pondo.
Ang mga natuklasan na ito ay nagdulot ng pagdududa sa kamakailang tagumpay ng platform.
Noong unang bahagi ng buwan, ipinagmamalaki ng Garden Finance na na-bridge na nito ang mahigit $2 billion sa mga token, ngunit ang rebelasyon na isang-kapat ng trapiko nito ay maaaring nagmula sa iligal na pinagmulan ay labis na nakasira sa reputasyon nito.
Kagiliw-giliw, ang insidente ngayon ay may bahid ng ironya. Ang Garden Finance, na dati ay inakusahan ng pagpapadali ng laundering, ay siya namang naging biktima ng uri ng pag-atake na dati nitong kinakaharap na kritisismo.
May mga tagamasid na naghambing nito sa THORChain, na dati ring inakusahan ng pagtulong sa mga North Korean hacker bago ito mismo ay naging target.
Itinampok ni ZachXBT ang ironya na ito sa kanyang imbestigasyon, na sinabing kumita ang Garden team ng “high six figures” sa fees mula sa iligal na transfer ngunit nabigong tumulong sa mga biktima sa mga nakaraang kaso.
Ayon sa kanya, ang exploit ay isang mahigpit na paalala ng mga panganib na kinakaharap ng mga protocol na nagpapabaya sa compliance at transparency.
Sa tinatayang pinsala na nasa pagitan ng $5.5 milyon at $10.8 milyon, at ang SEED token ay patuloy na bumabagsak, mahaba-habang proseso ng pagbangon ang haharapin ng Garden Finance.
At kung tatanggapin man ng hacker ang 10% bounty o maglaho na lang dala ang mga pondo, binibigyang-diin ng exploit ang agarang pangangailangan para sa mas matibay na seguridad ng bridge, real-time monitoring, at mas mahusay na kooperasyon sa pagitan ng mga developer at blockchain investigator.
Bumagsak ang SEED token sa gitna ng panic
Agad ang naging epekto. Habang ibinabagsak ng hacker ang mga ninakaw na SEED token sa mga illiquid pool sa Uniswap, bumagsak ang presyo ng 64%, bumaba sa $0.1928 at lumiit ang market capitalisation nito sa $2.5 milyon.
At kahit bahagyang nakabawi ang token sa humigit-kumulang $0.23, ito ay 57% pa rin ang ibinaba mula sa presyo nito kahapon.
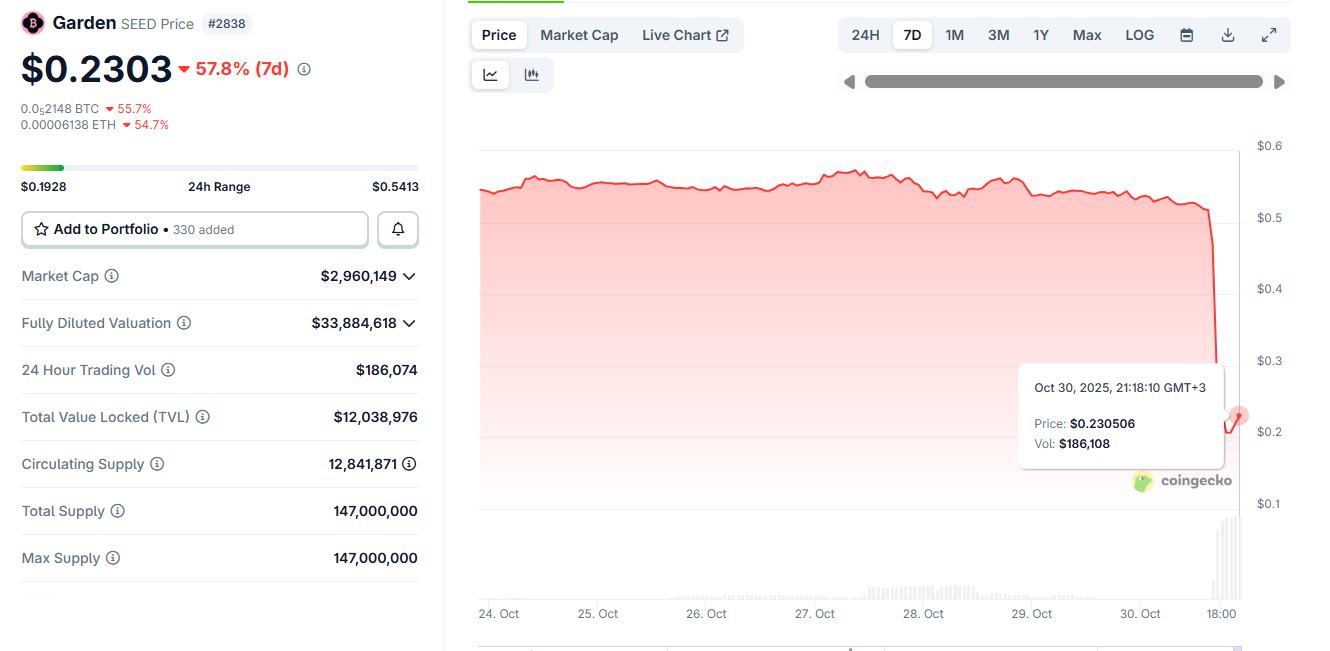 Source: Coingecko
Lalo pang naging mapaminsala ang sell-off dahil sa manipis na liquidity, na nagdulot ng matinding kawalan ng tiwala ng mga mamumuhunan at masusing pagsusuri sa risk controls ng protocol.



