
Nagbabala ang CTO ng Ledger tungkol sa NPM supply chain attack na tumatarget sa mga crypto user

Isang malaking supply chain attack ang yumanig sa crypto ecosystem, nagbabantang ilagay sa panganib ang mga user sa buong mundo. Nagbabala si Ledger CTO Charles Guillemet, hinihikayat ang pag-iingat at paggamit ng hardware wallet.
- Inalerto ni Ledger CTO Charles Guillemet ang mga user tungkol sa malawakang JavaScript supply chain attack na tahimik na nagpapalit ng mga crypto wallet address.
- 18 na sikat na NPM packages ang naapektuhan. Ang mga library tulad ng chalk at debug ay tinaniman ng malware matapos mahack ang account ng isang developer.
- $497 pa lang ang nanakaw sa ngayon, ngunit dahil sa mahigit 2 billion downloads, maraming dApps at wallets ang posibleng nalantad.
- Tiniyak ng mga protocol tulad ng Uniswap, Jupiter, at mga wallet provider gaya ng MetaMask na ligtas ang pondo ng kanilang mga user.
Ang pag-atake, na nagsimula sa isang na-hack na Node Package Manager (NPM) account, ay nakaapekto na sa bilyon-bilyong downloads at nilagay sa panganib ang seguridad ng milyon-milyong dApps at crypto transactions.
“Ang NPM account ng isang kilalang developer ay na-kompromiso. Ang mga apektadong package ay na-download na ng mahigit 1 billion beses,” babala ni Guillemet.
Ipinaliwanag pa niya na ang malware ay gumagana bilang isang crypto clipper, tahimik na kinukuha ang wallet address tuwing may transaksyon upang ilipat ang pondo sa wallet ng umaatake. Hinikayat ni Guillemet ang mga user na maging mas maingat, lalo na ang mga hindi gumagamit ng hardware wallet.
“Kung gumagamit ka ng hardware wallet, bigyang pansin ang bawat transaksyon bago pumirma at ligtas ka. Kung hindi, iwasan munang gumawa ng anumang on-chain transaction sa ngayon,” payo niya.
NPM hack: Paano nangyari ang breach
Ibinunyag ng mga ulat na 18 sikat na NPM packages ang nalamang na-kompromiso, kabilang ang mga high-profile package tulad ng ‘chalk’, ‘debug’, at ‘strip-ansi.’ Ang pag-atake, na nangyari noong Setyembre 8, ay isa sa pinakamalaki sa kasaysayan, na nakaapekto sa mga library na may kabuuang mahigit 2 billion weekly downloads.
Umano’y nagsimula ang pag-atake sa isang phishing email na nagpapanggap bilang opisyal na NPM support. Ang target ay si Qix-, isang respetadong developer na ang NPM account ay na-hijack, dahilan upang makapag-inject ang mga umaatake ng malicious updates sa mga sikat na JavaScript library.
Kapag na-install, tahimik na pinapalitan ng malicious payload ang kinopyang crypto address ng isang halos magkaparehong address na kontrolado ng hacker. Ang teknik na ito, gamit ang Levenshtein distance logic, ay nililinlang ang mga user na hindi nagdududa upang magpadala ng pondo sa maling address.
Isang pangunahing wallet address na konektado sa pag-atake ang itinampok ng mga researcher, bagaman may iba pang wallet na pinaniniwalaang kaugnay din.
Bagaman sinabi ni Charles na hindi pa malinaw kung ang umaatake ay direktang nagnanakaw din ng seed ng software wallets sa puntong ito, ang mga kamakailang ulat ay nagbigay-liwanag sa pinsala. Inuri ni researcher Rani Haddad ang mga wallet ng umaatake sa Arkham bilang isang entity na tinawag na NPM attack. Ipinapakita ng datos na nakapagnakaw ang umaatake ng $497.96 sa oras ng pag-uulat.
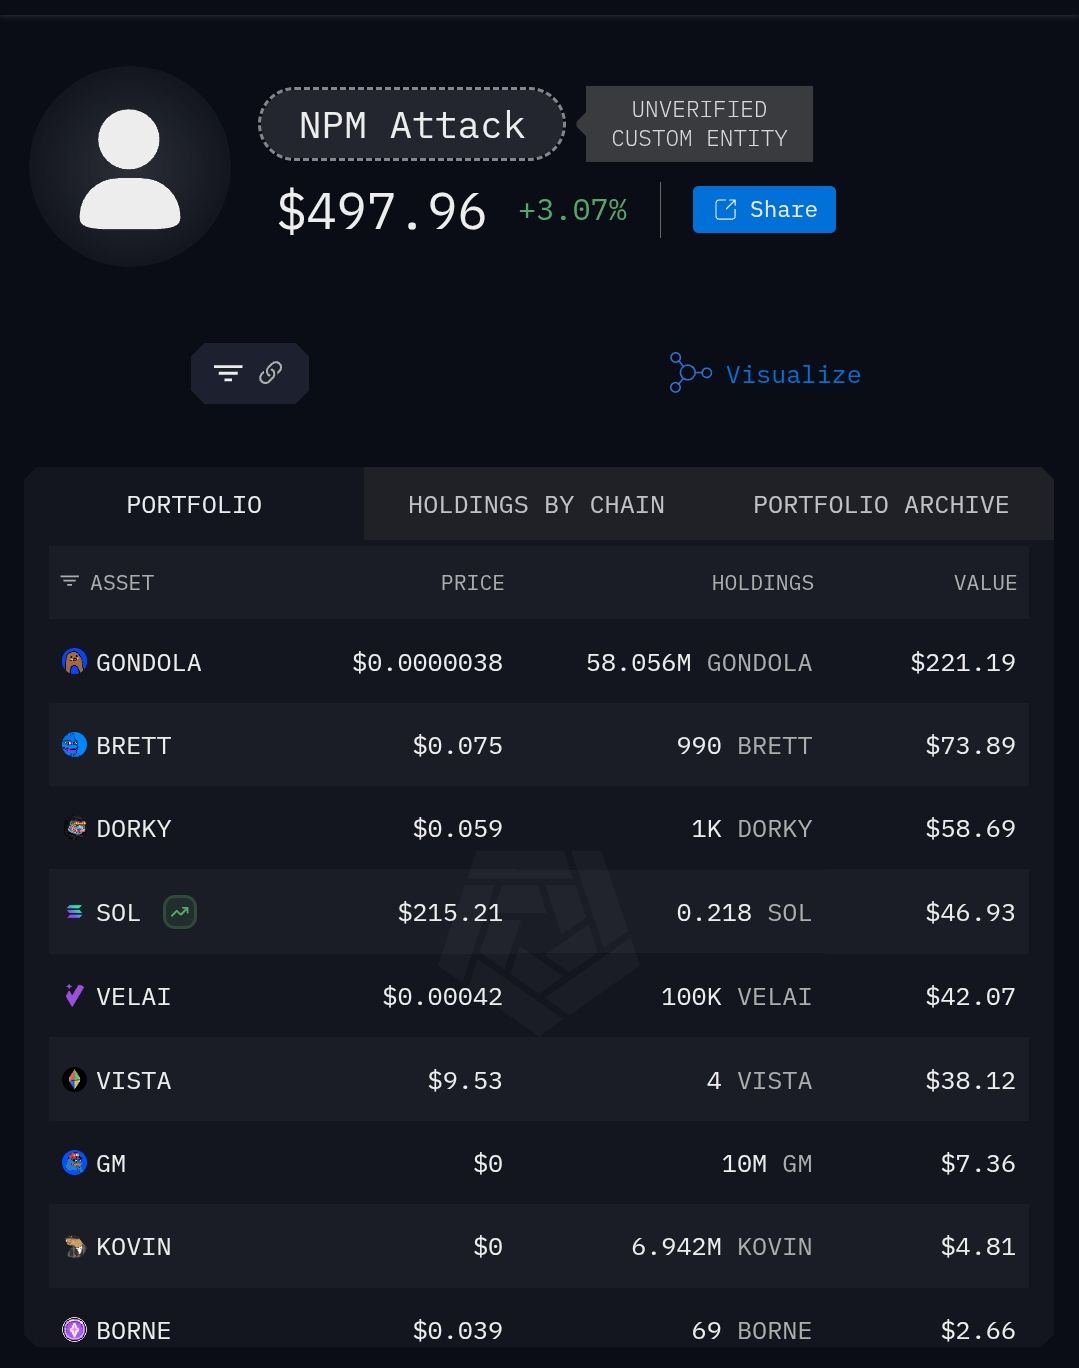 The wallets of the attacker | Source: Arkham
Bagaman hindi ganoon kalaki ang direktang epekto sa pananalapi, napakalaki ng posibleng pinsala dahil sa kasikatan ng mga apektadong package.
Tugon ng komunidad at pag-iwas
Ilang proyekto at protocol, tulad ng Uniswap, SUI, at Jupiter, ang nagkumpirma na hindi sila apektado ngunit nagbigay pa rin ng babala. Ang mga cryptocurrency wallet tulad ng Ledger at MetaMask ay nagtiyak sa mga user ng multi-layered security measures.
Samantala, ang NPM supply chain hack ay hindi lamang ang pangunahing security event noong Setyembre 8. Iniulat ng Swiss crypto wealth platform na SwissBorg ang $41 million exploit sa pamamagitan ng partner API, na nakaapekto sa 1% ng mga user. Bukod pa rito, inanunsyo ng Ethereum L2 project na Kinto ang pagsasara nito matapos ang isang exploit noong Hulyo na nagresulta sa pagkawala ng 577 ETH, dahilan upang hindi na makakuha ng pondo ang team.
Ang sunod-sunod na pag-atake na ito ay nagpapakita ng tumitinding komplikasyon ng mga crypto threat. Sa mga susunod na panahon, kailangang yakapin ng mga user, developer, at platform ang mas mahigpit na seguridad at masusing pag-audit ng mga package.
Disclaimer: Ang nilalaman ng artikulong ito ay sumasalamin lamang sa opinyon ng author at hindi kumakatawan sa platform sa anumang kapasidad. Ang artikulong ito ay hindi nilayon na magsilbi bilang isang sanggunian para sa paggawa ng mga desisyon sa investment.
Baka magustuhan mo rin
Muling iginiit ng Ministro ng Pananalapi ng Japan ang pag-aalala: Ang undervaluation ng yen ay isang "malaking problema" at makikipagtulungan nang mahigpit sa Estados Unidos upang mapanatili ang kaayusan sa merkado ng palitan.
Sinabi ni Katayama Satsuki, Ministro ng Pananalapi ng Japan, na ang kahinaan ng yen ay nananatiling isang patuloy na isyung binibigyang pansin. Patuloy na magpapanatili ng malapit na ugnayan ang Japan at Estados Unidos upang mapanatili ang kaayusan sa merkado ng palitan ng dayuhang pera.
Ang “Endgame” ng De-globalisasyon: Makasaysayang Labanan para sa mga Metal!

Nagbabala ang consulting giant Bain: Kailangang makamit ng global AI industry ang $6 trilyon taunang kita upang suportahan ang “pagsusunog ng pera” ng mga data center
Sinabi ng Bain na kailangang makamit ng global na industriya ng artificial intelligence (AI) ang taunang kita na $6 trilyon pagsapit ng 2031 upang mapatunayan na makatwiran ang kasalukuyang napakalaking puhunan para sa pagtatayo ng mga data center sa buong mundo.
Ang yield ng 2 nanometer ng Samsung Electronics ay malapit na sa 60%, tumatarget sa TSMC upang maglaban para sa mga orders mula sa teknolohiyang higante
Ang yield rate ng 2-nanometer na proseso ng foundry division ng Samsung Electronics ay tumaas na sa halos 60%, isang malaki at makabuluhang pagbuti mula sa 30% noong kalagitnaan ng nakaraang taon. Matapos maging matatag ang yield rate, inililaan ng Samsung ang kanilang engineering focus sa pagpapabuti ng power consumption at heat dissipation, at pinalalakas ang pag-unlad ng mas mataas na performance ng pangalawang henerasyong proseso, ang SF2P, na layong magsimulang mag-mass production ngayong taon. Sa aspeto ng estratehiya, plano ng Samsung na mag-supply ng 2-nanometer chips sa Tesla sa susunod na taon, bilang hakbang upang makapasok sa merkado ng mga malalaking kliyenteng teknolohikal.
Mga presyo ng crypto
Higit pa


