
Anatomiya ng Venus Protocol Whale Hack

Isang crypto whale na si Kuan Sun ang nawalan ng $13.5M sa isang masalimuot na phishing attack na gumamit ng pekeng Zoom meeting. Dahil sa mabilis na aksyon, matagumpay niyang nabawi ang mga pondo.
Noong mas maaga ngayong linggo, ibinahagi ng crypto whale na si Kuan Sun ang kanyang detalyadong karanasan ng pagiging target ng isang sopistikadong phishing attack sa kanyang X account.
Nagsisilbing matinding babala ang kuwentong ito sa lahat ng mga mamumuhunan, dahil nawalan siya at pagkatapos ay nabawi ang $13.5 million. Habang lumalawak ang digital asset ecosystem, tumataas din ang panganib ng hacking. Paano maiiwasan ng mga mamumuhunan ang malalaking pagkalugi?
Isang Mukhang Walang Malisyang Pagpupulong na Naging Bangungot
Noong Martes, ninakawan si Kuan Sun, isang user ng decentralized lending platform na Venus Protocol, ng kanyang cryptocurrency sa pamamagitan ng phishing attack. Gayunpaman, dahil sa mabilis na tugon at kooperasyon ng Venus Protocol team, nabawi niya ang mga ninakaw na pondo.
Nagsimula ang masalimuot na pag-atake noong Abril 2025 sa Hong Kong Wanxiang Conference. Doon, ipinakilala si Sun ng isang mutual na kaibigan sa isang tao na nagpakilalang kinatawan ng Stack’s Asia Business Development. Karaniwan ang ganitong networking sa crypto space, at nagdagdagan sila ng isa’t isa sa Telegram.
Noong Agosto 29, humiling ang tinatawag na “BD” ng isang simpleng Zoom meeting. Nahuli si Sun sa pagpasok at napansin niyang walang tunog sa silid.
May lumitaw na pop-up message sa kanyang webpage na nagsasabing, “Your microphone needs an update.” Nalito si Sun at pinindot ang upgrade button—isang fatal na pagkakamali na naging simula ng bitag.
Napagtanto ni Sun kalaunan na hindi basta-basta ang kilos ng mga hacker. Sinabi niyang ang highly customized na pag-atake ay nakaplano na simula pa noong Lunes, partikular na siyang tina-target.
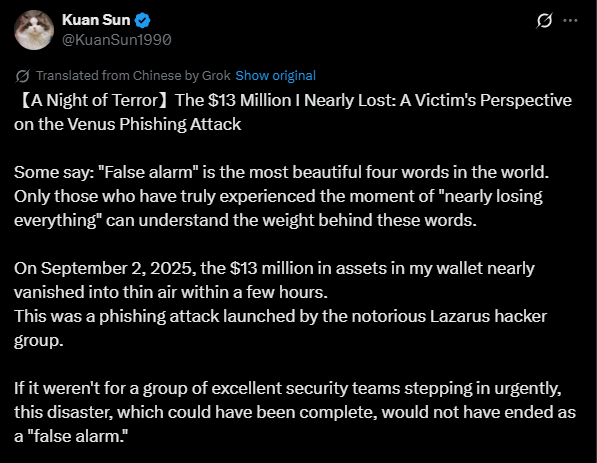 X Post Mula sa Biktima
Pagkatapos ng “update,” nagsimula siyang makakita ng kakaibang mga mensahe sa kanyang computer. Bigla na lang nagsasara ang Chrome browser, at may lumilitaw na “Restore tabs?” na mensahe.
Walang hinala, ipinagpatuloy ni Sun ang kanyang routine at nag-access sa Venus Protocol gamit ang kanyang browser. Doon, nagsagawa siya ng withdrawal, isang gawain na ilang ulit na niyang nagawa noon.
Ilang sandali lang, bumagal ang kanyang computer, na-log out ang kanyang Google account sa Chrome, at may mga kakaiba at hindi pamilyar na transaksyon na lumitaw sa kanyang wallet. Agad niyang napagtanto na may mali.
Ipinapakita ng pagsusuri na pinalitan ng mga hacker ang madalas niyang gamitin na Rabby wallet extension ng isang malicious na programa. Madalas gamitin ang taktikang ito ng Lazarus, ang kilalang North Korean hacking group.
Matapos makuha ang wallet approval authority, mabilis nilang nailipat ang iba’t ibang tokens, kabilang ang vUSDC, vETH, vWBETH, at vBNB.
Mabilis na Pagbawi at Mahahalagang Aral
Agad na kumilos si Sun sa pamamagitan ng pakikipag-ugnayan sa mga blockchain security firms na Peckshield at Slowmist para sa gabay. Nakipag-ugnayan din siya sa Venus Protocol team para humingi ng tulong.
Bilang resulta, agad na ipinahinto ng Venus Protocol ang platform bilang preventive measure at nagsimula ng imbestigasyon.
Pagkatapos, nagsagawa sila ng emergency governance vote upang pilitin ang liquidation ng wallet ng attacker, na nagbigay-daan kay Sun na matagumpay na mabawi ang kanyang $13.5 million.
Noong Huwebes, ibinahagi ni Sun ang kanyang kuwento at ang mga mahahalagang natutunan niya. Nagbabala siya na dumarami ang paggamit ng mga North Korean hackers ng kombinasyon ng social engineering, deepfakes, at Trojans.
Bilang resulta, ang isang mukhang lehitimong video conference o normal na Twitter account ay maaaring ganap na peke.
Partikular niyang pinayuhan ang mga user na iwasan ang Zoom links mula sa iba at mag-download lamang ng program plugins mula sa mga opisyal na channel. Hinikayat din niya na huwag kailanman mag-click ng “upgrade” links na lumilitaw sa pop-up windows.
Ipinahayag ni Sun ang kanyang pasasalamat sa Venus team para sa kanilang mabilis na aksyon sa pagpigil ng karagdagang pinsala. Hinikayat niya ang lahat na “laging maghinala sa anumang request na natatanggap ninyo sa araw-araw, at laging tumugon nang kalmado.”
Disclaimer: Ang nilalaman ng artikulong ito ay sumasalamin lamang sa opinyon ng author at hindi kumakatawan sa platform sa anumang kapasidad. Ang artikulong ito ay hindi nilayon na magsilbi bilang isang sanggunian para sa paggawa ng mga desisyon sa investment.
Baka magustuhan mo rin
Tapos na ang "valuation killing" ng pitong malalaking kumpanya! Muse at Astra ang nagpapasiklab ng "AI FOMO trading", malapit nang mag-umpisa ang malakas na rebound ng mga stock sa teknolohiya
Habang sumiklab ang malaking alon ng AI intelligent agents sa pagsasama ng Meta Muse at OpenAI GPT-6 Astra, muling nagiging uso ang “AI FOMO trading” (na tumutukoy sa mga investors na natatakot na makaligtaan ang pagtaas ng mga assets na may kaugnayan sa AI, kaya nagmamadaling bumili o bumawi ng dating binawas na posisyon).

Anthropic nagsumite ng prospectus: Nawalan ng $42 bilyon noong nakaraang taon, ang kita ay lumago ng 12 beses hanggang $4.6 bilyon, babala sa seksyon ng panganib na “nagbabanta sa kaligtasan ng sangkatauhan”
Ang IPO prospectus na isinumite ng Anthropic ay nagsiwalat na ang gastos sa computing power at infrastructure noong 2025 ay umabot sa $7.33 bilyon, na triple kumpara sa 2024 at higit sa kalahati ng kabuuang operating gastos na $12.65 bilyon. Plano nilang patuloy na mamuhunan ng higit sa $500 bilyon sa hinaharap. Ang seksyon ng panganib ng prospectus ay umabot sa 80 pahina, na malinaw na nagbabala na ang kanilang AI modelo ay maaaring magdulot ng "katastropikong at maging pang-existensyal na banta", at maaaring tumangging patayin o manipulahin ang impormasiyon.
Nilapitan ng Meta ang CEO ng MongoDB, ikinagulat ng Wall Street, Meta ay agresibong pumapasok sa AI negosyo para sa mga kumpanya
Itinatag ng Meta ang departamento ng corporate AI na tinatawag na “Meta Enterprise Platform,” na tinukoy ni Zuckerberg bilang “susunod na mahalagang haligi,” at kinuha ang CEO ng MongoDB, CJ Desai, upang pamunuan ito. Ayon sa mga analyst, ipinakita ni Zuckerberg ang kanyang pagpapahalaga sa pamamagitan ng pagkuha ng isang CEO ng isang listed company. Bukod pa rito, ang balita ng pagbibitiw ni Desai ay lumabas isang araw bago ang Investor Day, kaya't nakakagulat ang timing bunsod ng pagiging sensitibo nito.
Nag-invest ng $2 bilyon si AstraZeneca sa Summit, positibo sa Akeso Biopharma's Ivosy
Ang 18.6% premium na subscription sa pagkakataong ito ay hindi lamang malaking investment, kundi magbibigay-daan din sa mas malalim na pinagsamang pag-develop ng mga kombinasyon na lunas tulad ng ADC. Ang pangunahing punto ng transaksyong ito ay ang Evolusi ng 康方生物—ang unang PD-1/VEGF bispecific antibody sa buong mundo, at hanggang ngayon, ito lamang ang gamot na nakatalo sa "K-drug" sa parehong PFS at OS indicators sa head-to-head na pagsubok. Ang median OS ay umabot sa 30.8 buwan, kumpara sa 22.6 buwan ng "K-drug", kung saan nabawasan ng 27% ang panganib ng kamatayan.
Mga presyo ng crypto
Higit pa


