
AMLBot sagt, dass Social Engineering 65 % der von ihm im Jahr 2025 untersuchten Krypto-Fälle verursacht hat

Laut einem Bericht des Blockchain-Analyseunternehmens AMLBot, der auf internen Fallstudien basiert, wurden etwa zwei Drittel der im Jahr 2025 untersuchten Krypto-Vorfälle eher durch Social Engineering als durch technische Exploits verursacht.
AMLBot gab an, dass 65 % der im letzten Jahr überprüften Vorfälle auf Zugangs- und Reaktionsfehler zurückzuführen waren, wie etwa kompromittierte Geräte, schwache Verifizierungen und verspätete Erkennung – und nicht auf Schwachstellen in Blockchains oder Smart Contracts.
Das Unternehmen erklärte, dass seine Analyse auf rund 2.500 internen Untersuchungen beruht und nicht als branchenweites Maß für Krypto-Kriminalität verstanden werden sollte, wie in einem am Mittwoch mit Cointelegraph geteilten Bericht hervorgeht.
Zu den wichtigsten Angriffsvektoren gehörten Gerätekompromittierungen durch Chat-Betrug, Identitätsbetrug sowie andere Anlage- und Phishing-Betrügereien, die soziale Manipulation beinhalten.
Krypto-Phishing-Angriffe sind Social-Engineering-Methoden, die keinen Hacking-Code erfordern. Stattdessen teilen Angreifer betrügerische Links, um sensible Informationen der Opfer zu stehlen, wie beispielsweise die privaten Schlüssel zu Krypto-Wallets.
Die Ergebnisse deuten darauf hin, dass Verbesserungen auf Protokollebene möglicherweise nicht ausreichen, um Benutzer zu schützen, wenn Betrüger Sicherheitsmaßnahmen umgehen, indem sie Menschen direkt ins Visier nehmen.
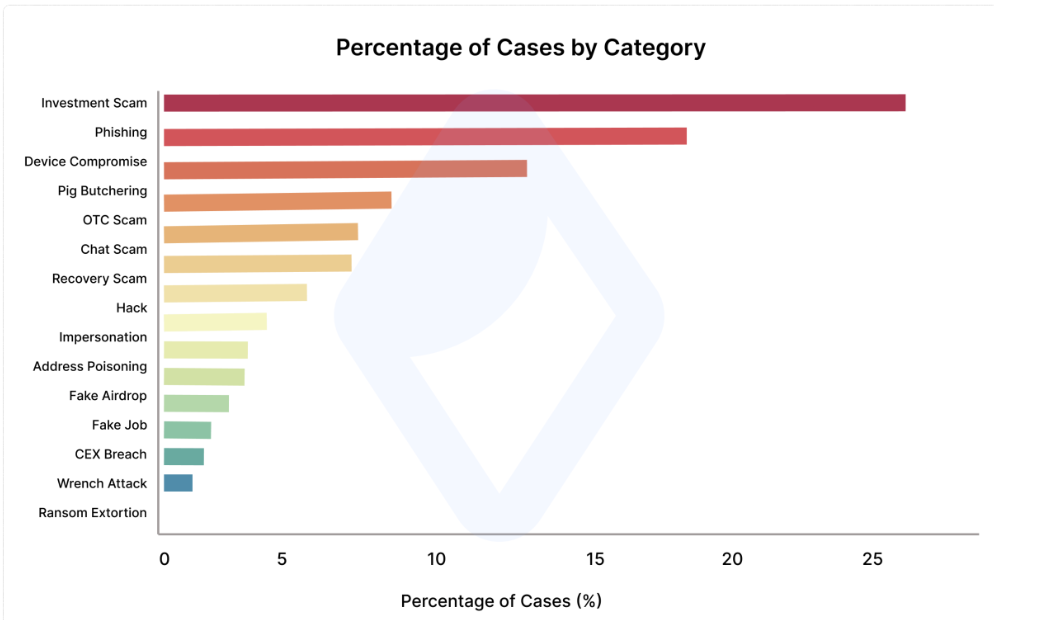 Prozentsatz der Krypto-Diebstahlsfälle nach Betrugskategorie. Quelle: AMLBot
Anlagebetrügereien und Phishing führen nach Fallanzahl
Anlagebetrügereien machten den größten Anteil der Fälle aus (25 %), gefolgt von Phishing-Angriffen (18 %) und Gerätekompromittierungen (13 %) als die schädlichsten Angriffskategorien hinsichtlich der Fallhäufigkeit.
Verwandt: 22 Bitcoin im Wert von 1,5 Mio. Dollar verschwinden aus dem Gewahrsam der Polizei in Seoul
„Pig butchering“-Betrügereien machten 8 % aus, OTC-Betrug (Over-the-Counter) ebenfalls 8 %, und chatbasierter Identitätsbetrug lag bei 7 %, womit sie gemeinsam die zweithäufigsten Angriffsarten darstellten.
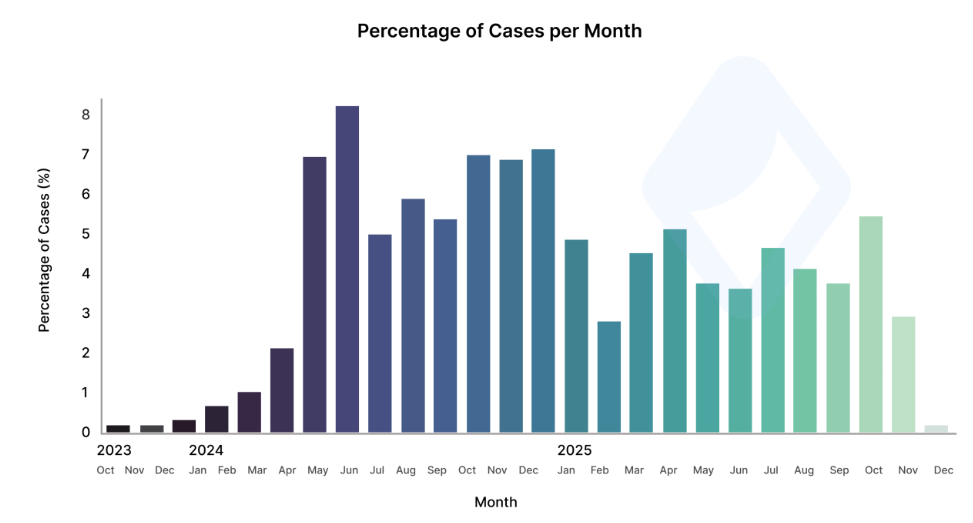 Prozentsatz der Krypto-Diebstahlsfälle pro Monat. Quelle: AMLBot
Identitätsbetrug führte zu Verlusten von 9 Millionen Dollar in letzter Zeit
AMLBot verfolgte in den letzten drei Monaten mindestens 9 Millionen Dollar an gestohlenen digitalen Vermögenswerten bis zu Angriffen im Zusammenhang mit Identitätsbetrug zurück.
Identitätsbetrug ist laut Slava Demchuk, CEO von AMLBot, der schädlichste Angriffsvektor im Bereich Social-Engineering-Betrug, wie er Cointelegraph erklärte. „Angreifer nutzen weiterhin skrupellos das Vertrauen ihrer Opfer aus, indem sie sich als vertrauenswürdige Instanzen ausgeben“, so Demchuk. „Manchmal treten sie als Support-Teams von Börsen, Investmentpartner, Projektmanager oder Vertreter auf.“
Demchuk forderte Nutzer dazu auf, private Schlüssel oder Wiederherstellungsphrasen niemals zu teilen und bei dringenden Anfragen im Zusammenhang mit Geldtransfers oder Wallet-Zugängen besonders vorsichtig zu sein, da dies gängige Einstiegsstellen für Social-Engineering-Betrug sind.
Verwandt: Binance bestätigt Angriff auf Mitarbeiter, drei Festnahmen nach Einbruch in Frankreich
Um sich gegen Identitätsbetrug zu schützen, riet Demchuk Krypto-Investoren, ihre privaten Schlüssel und Wiederherstellungsphrasen nicht zu teilen.
Er empfahl Investoren außerdem, scheinbar „dringende Anfragen bezüglich Geldtransfers oder Wallet-Zugriffen“ zu ignorieren, da diese in der Regel den ersten Kontaktpunkt für Social-Engineering-Betrug darstellen.
CertiK meldet Anstieg der Krypto-Verluste im Januar
Krypto-Betrügereien nahmen im Januar zu, als Betrüger laut dem Krypto-Sicherheitsunternehmen CertiK 370 Millionen Dollar erbeuteten – der höchste Monatswert seit 11 Monaten.
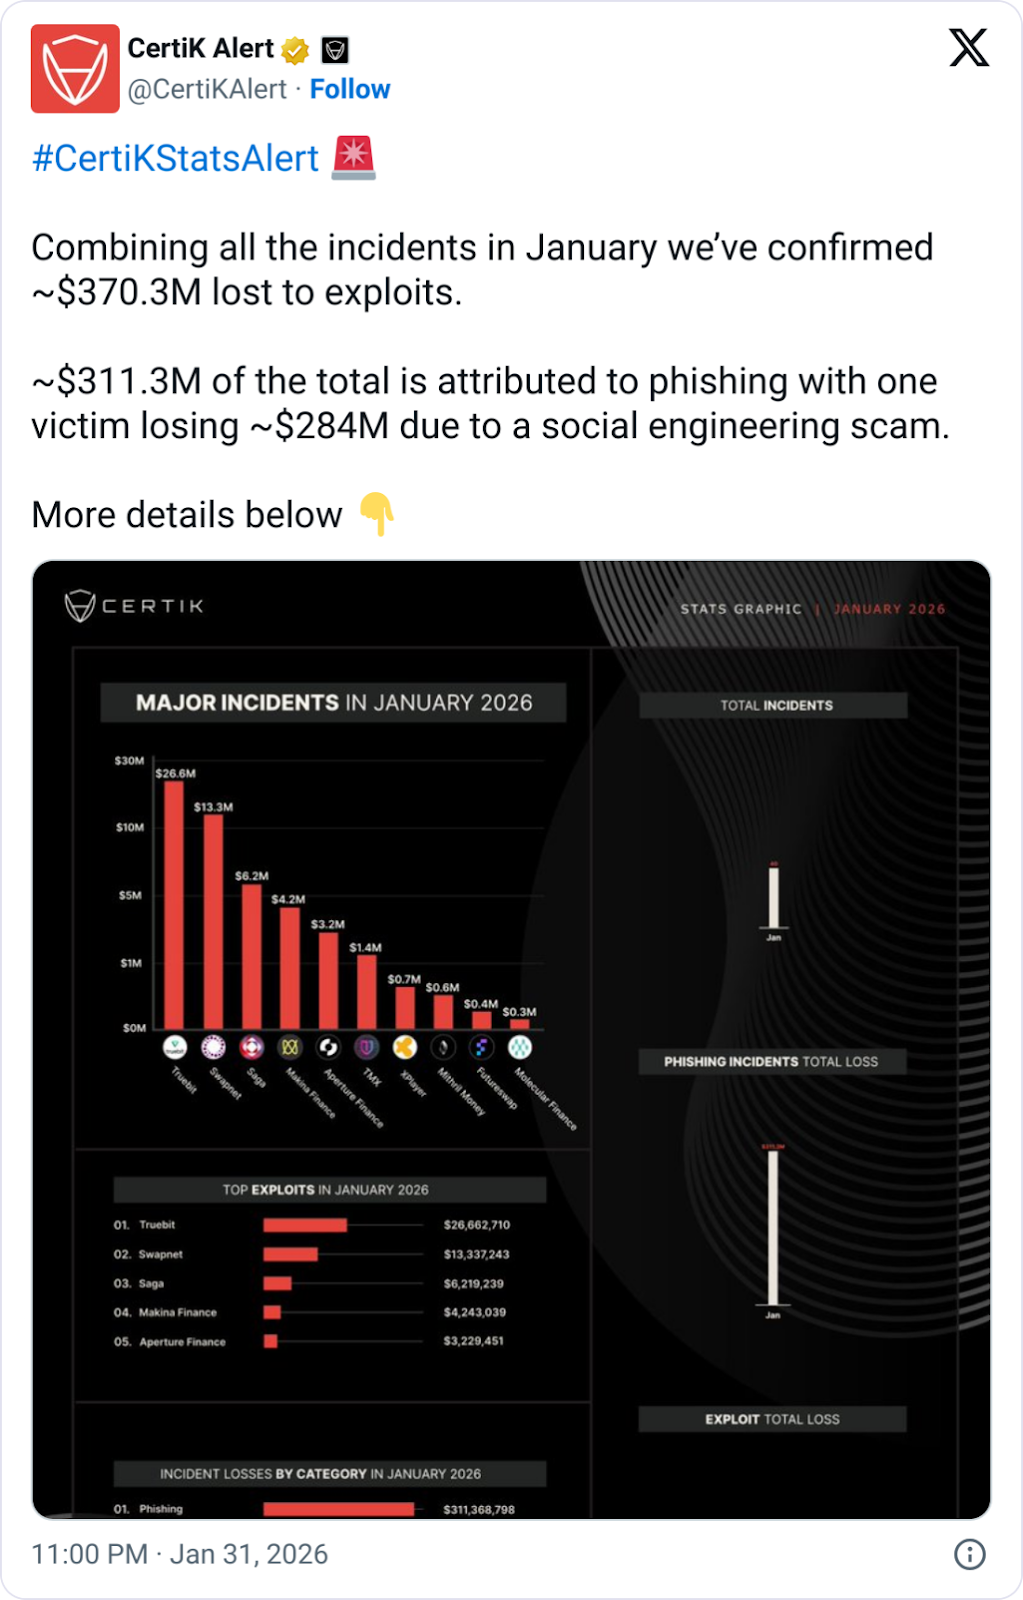 Quelle: CertiK
311 Millionen Dollar des Gesamtwerts wurden Phishing-Betrügereien zugeschrieben, wobei ein besonders schwerwiegender Social-Engineering-Betrug ein Opfer etwa 284 Millionen Dollar kostete.
Magazin: Lernen Sie die Onchain-Krypto-Ermittler kennen, die Verbrechen besser bekämpfen als die Polizei
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen

Der "Big Short" Burry nimmt erneut Nvidia (NVDA.US) ins Visier: Kritisiert Jensen Huang wie Palantir-CEO Karp, 150 Milliarden Dollar Aktienrückkauf wirft Fragen auf
Michael Burry, ein bekannter Skeptiker der Nvidia (NVDA.US) und des allgemeinen Hypes um KI-Infrastruktur, hat den Chip-Hersteller erneut kritisiert und CEO Jensen Huang mit dem Palantir CEO Alex Karp verglichen.
 VIPWöchentliche Strategie VOO

VIPWöchentliche Strategie XOM
Krypto-Preise
Mehr


